ホームページの更新は、管理画面にログインして、文章や写真を入れて、保存するだけ。
WordPressなどのCMSを使えば、専門の知識がなくても自分で更新できます。
ただ、その便利さの裏で、ひとつ見落とされがちなことがあります。
多くのCMSでは、ページを「作る場所」と、訪問者に見せる「公開する場所」が、同じサーバーの中にあるということです。
管理画面のログインは、外から毎日のように試されています。
この記事では、「作る場所」と「公開する場所」を分けるという考え方について、なぜ安全につながるのか、どんな分け方があるのか、分けるときに気をつけることは何かを、図解と動画で説明します。
この記事の要点
- 一般的なCMSは、公開ページと管理画面が同じサーバーにあり、管理画面も外から開ける
- 「作る場所」と「公開する場所」を分けると、公開サーバーにはHTMLのファイルしか置かない形にできる
- 分けると、狙われる入口そのものが外から見えなくなる
- 分け方には段階があり、サイトの役割と更新のしかたで選ぶのがよい
- 分けても、作る場所と公開の道は守る必要がある
一般的なCMSは、作る場所と公開する場所が同じ
WordPressをはじめとする多くのCMSは、ひとつのサーバーの中に、訪問者が見る公開ページ、更新するための管理画面、記事や設定をしまっておくデータベースが、まとめて置かれています。
この形は、どこからでもログインして更新できるので、とても便利です。
一方で、管理画面も、公開ページと同じように外から開けるということでもあります。
下の図(再生ボタンで動画になります)は、その違いを示したものです。
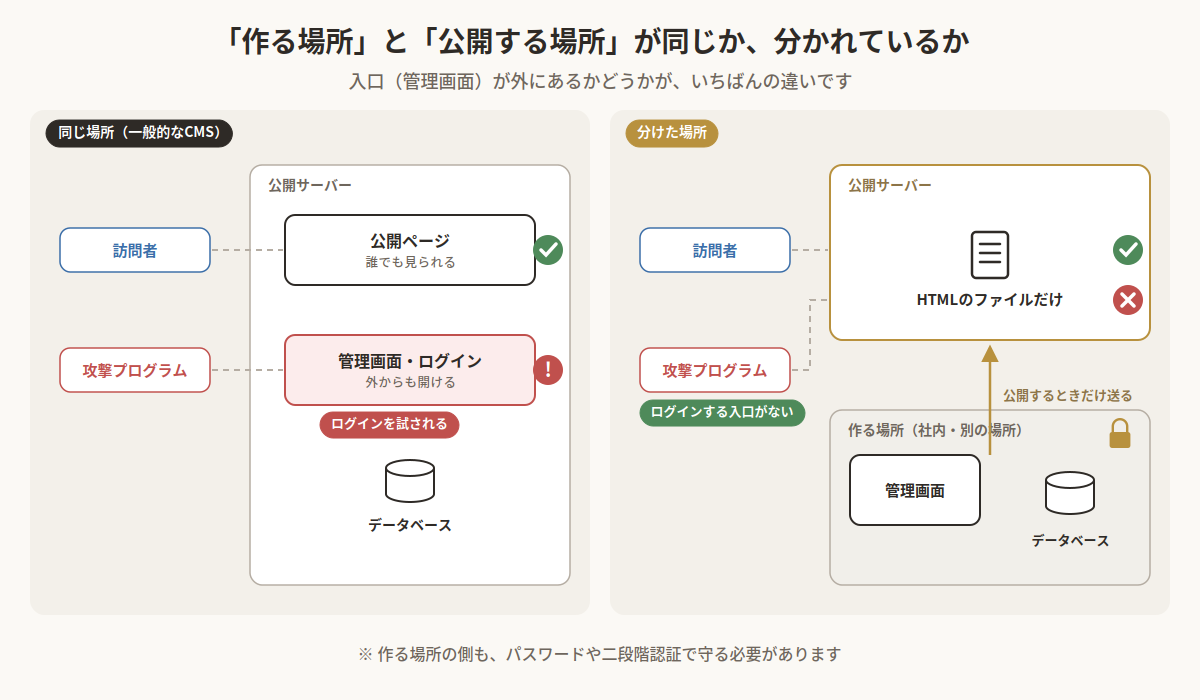
弊社の会社サイトでも、WordPressではないにもかかわらず、WordPressのログイン画面を探すアクセスが届いていました。
攻撃する側は、よく使われている入口を手当たり次第に試しています。
入口が外にある限り、試され続けるということです。
詳しくは「静的HTMLとWordPressのセキュリティの違い|PHPの脆弱性と対策」で紹介しています。
分けると、何が変わるのか
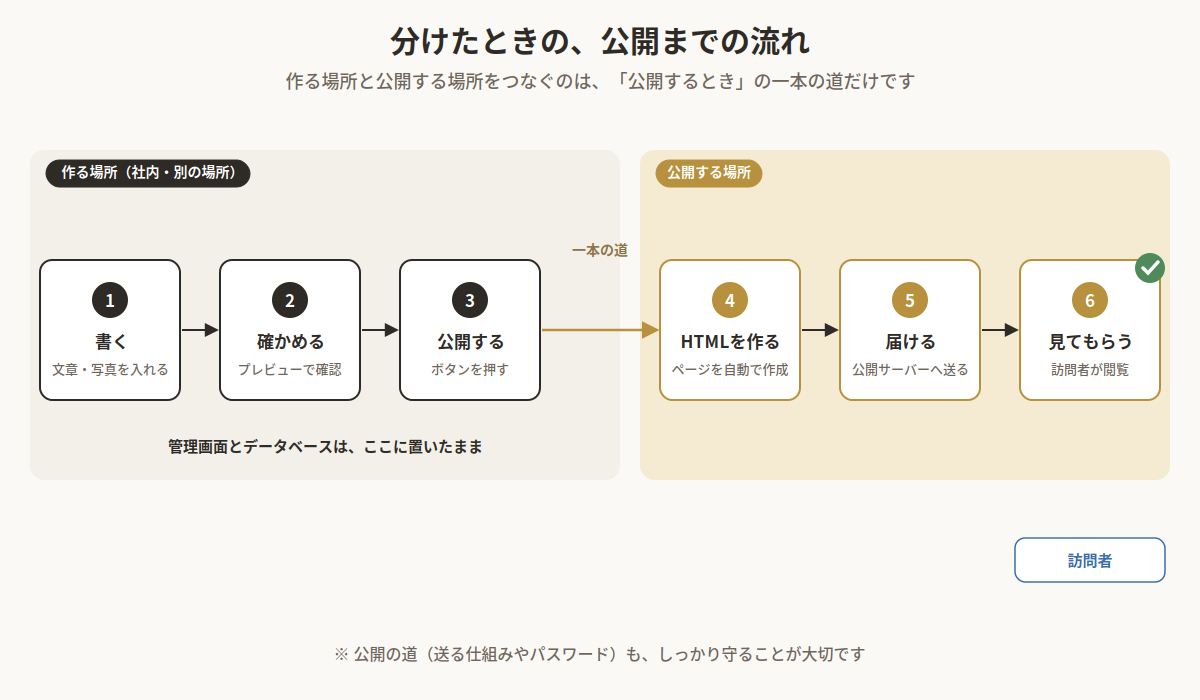
「作る場所」と「公開する場所」を分けると、管理画面とデータベースは社内のパソコンや別のサーバーなど、外から見えにくい場所に置きます。そして、公開するときだけ、できあがったページをHTMLのファイルとして公開サーバーへ届けます。
訪問者が見るのは、そのHTMLのファイルだけです。
下の図(再生ボタンで動画になります)は、分けたときの公開までの流れです。
| 比べる点 | 同じ場所(一般的なCMS) | 分けた場所 |
|---|
| 公開サーバーにあるもの | 公開ページ・管理画面・データベース | HTMLのファイルだけ |
| 外から開ける入口 | 管理画面のログイン | なし |
| 更新するとき | どこからでもログインして更新 | 作る場所で更新し、公開ボタンで反映 |
| 主に守る場所 | 管理画面・CMS本体・プラグイン・サーバー | 作る場所・公開の道・公開サーバー |
公開サーバーで動くプログラムが少なくなるので、CMSやプラグインの脆弱性が見つかったときも、公開しているページが直接の影響を受けにくくなります。
「分ける」には3つの段階がある
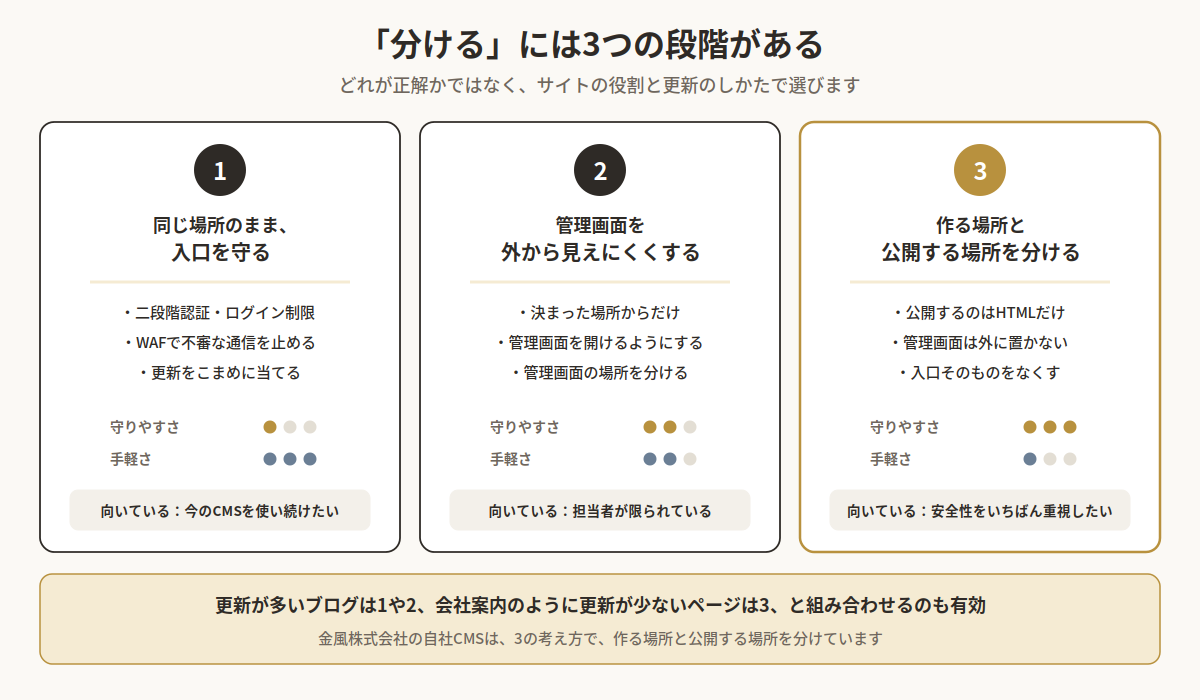
とはいえ、今使っているCMSをすぐにやめる必要はありません。「分ける」にも段階があり、できるところから始められます。
1. 同じ場所のまま、入口を守る
管理画面に二段階認証を入れ、ログインの試行回数を制限し、WAFで不審な通信を止めます。
いちばん手軽に始められますが、入口そのものは外に残ります。
管理画面の守り方は「管理画面の不正ログイン対策|Turnstileと二段階認証の導入方法」で詳しく解説しています。
2. 管理画面を外から見えにくくする
決まった場所(会社のネットワークなど)からしか管理画面を開けないようにしたり、管理画面だけを別の場所に分けたりします。担当者が限られている会社に向いています。
3. 作る場所と公開する場所を分ける
管理画面とデータベースを公開サーバーから外し、公開するのはHTMLのファイルだけにします。
入口そのものがなくなるので、守りやすさはいちばん高くなります。
サイト全体を同じ方法にそろえる必要はありません。
たとえば、更新の多いブログは1や2で運用し、会社案内のように更新の少ないページは3で公開する、という組み合わせも有効です。
分けるときに気をつけたいこと
分ければ何もしなくてよい、というわけではありません。守る場所が変わるだけです。
| 気をつけること | 内容 |
|---|
| 作る場所を守る | 管理画面のパスワードと二段階認証、作業するパソコンの更新とウイルス対策 |
| 公開の道を守る | 公開サーバーへファイルを送る仕組みのパスワードや鍵を、必要な人だけが使えるようにする |
| 動く機能は別に考える | お問い合わせフォームや予約など、動きが必要な部分は、それぞれに合った方法で守る |
| 更新の手順をそろえる | 「書く → 確かめる → 公開する」の流れを、担当者が迷わず使えるようにしておく |
特にお問い合わせフォームは、ページがHTMLだけになっても、送信先ではプログラムが動いています。
フォームの部分は、入力のチェックや送信回数の制限など、別に守りを固めておきましょう。
金風株式会社の自社CMSも、この考え方で作っています
弊社の自社開発のCMSは、文章や写真を入れて公開ボタンを押すと、ページをHTMLのファイルとして作り、公開サーバーへ届ける仕組みです。訪問者が見る公開サーバーには管理画面を置かないので、ログインを狙われる入口が外にありません。
「更新しやすさ」と「安全さ」を両立したい方は、「更新しやすいWebの仕組み」もご覧ください。
よくある質問
Q. 分けると、更新が面倒になりませんか?
更新のしかたは、管理画面で書いて公開ボタンを押すという流れなので、大きくは変わりません。
違いは、ログインする場所が公開サーバーではなく、作る場所になることです。
Q. 今のWordPressのままでも、できることはありますか?
はい、あります。まずは段階1の「入口を守る」から始めましょう。
二段階認証・ログイン試行の制限・WAF・こまめな更新を組み合わせるだけでも、守りは大きく変わります。
Q. お問い合わせフォームはどうなりますか?
ページがHTMLだけになっても、フォームの送信先では仕組みが動いています。
フォームは、入力のチェックや迷惑送信の対策など、別に守りを考えておく必要があります。
Q. 作る場所は、どこに置けばよいですか?
社内のパソコン、外から開ける場所を絞った別のサーバーなどが考えられます。誰が更新するか、どこから更新したいかで選びます。
まとめ:入口を「守る」だけでなく、「外に出さない」という選択肢
- 一般的なCMSは、公開ページと管理画面が同じサーバーにある
- 管理画面のログインは、外から毎日のように試されている
- 作る場所と公開する場所を分けると、公開サーバーはHTMLだけになる
- 分け方は3段階。サイトの役割と更新のしかたで選び、組み合わせてもよい
- 分けても、作る場所・公開の道・フォームは守る必要がある
セキュリティ対策というと、入口を固くすることに目が向きがちです。もう一つの方法として、入口そのものを外に出さないという考え方も、ぜひ知っておいてください。
金風株式会社では、今のホームページの入口がどこにあり、どう守られているかを確かめるセキュリティ診断や、作る場所と公開する場所を分けた仕組みづくりのご相談を承っています。
あわせて読みたい
参考資料
