「うちのホームページには、盗まれて困るような情報はない」
中小企業の経営者から、このような声を聞くことがあります。
確かに、お客様の個人情報やクレジットカード情報を扱っていないホームページもあるでしょう。
しかし、ホームページは、重要な情報が置かれていなくても攻撃の対象になります。
なぜなら、攻撃する側にとって価値があるのは、ホームページに保存されている情報だけではないからです。
乗っ取ったホームページに偽のページを設置したり、不正なプログラムを仕込んだり、ほかの攻撃の足場として利用したりすることもあります。
つまり、ホームページそのものが、攻撃する側にとって「使える道具」になってしまうのです。
この記事では、ホームページが狙われる理由から、攻撃プログラムが弱点を探す仕組み、侵入につながる可能性がある入口、そして入口を減らすための具体的な対策まで、図解と動画を交えて解説します。
この記事の要点
- ホームページは、盗まれる情報がなくても攻撃に利用される可能性がある
- 攻撃の多くは自動化されており、会社の規模や知名度だけで安全性は決まらない
- 入口はログイン画面だけでなく、古いCMS、プラグイン、サーバー接続、放置されたページなどにも存在する
- セキュリティ対策の基本は、不要な入口を減らし、必要な入口を適切に保護すること
- 公開する場所と管理する場所を分けることも、攻撃対象を減らす設計方法の一つ
攻撃する側は、乗っ取ったホームページで何をするのか?
ホームページが攻撃される理由を理解するには、まず攻撃する側の目的を知る必要があります。代表的な目的を整理してみましょう。
| 攻撃する側の目的 | 実際に起こり得ること | 会社への影響 |
|---|
| 偽のページを設置する | 銀行や通販サイトに似せた詐欺ページを設置する | 自社のドメインが詐欺に悪用される |
| 不正なプログラムを仕込む | 訪問者を不正なサイトへ誘導するなどの仕掛けを設置する | お客様に被害が及ぶ可能性がある |
| 検索エンジンを悪用する | 無関係な商品や海外サイトへのリンクを埋め込む | 検索結果やサイトの信頼性に悪影響が出る |
| ほかの攻撃の足場にする | 迷惑メールの送信や、別のシステムへの攻撃に利用する | サーバーの利用停止や信用低下につながる |
| 情報を盗む | フォームの送信内容や会員情報などを持ち出す | 個人情報の漏えいにつながる |
このように、攻撃する側が求めているものは、必ずしもホームページに保存されたデータとは限りません。
ホームページを自由に操作できる状態にすること自体が、攻撃する側にとっての目的になる場合があるのです。
被害に気づかないまま、自社のホームページがお客様や第三者に被害を与えるために使われてしまう可能性もあります。
そのため、「個人情報を保存していないから大丈夫」「小さな会社だから狙われない」と考えるのは危険です。
攻撃は、プログラムが自動で行っていることも多い
「わざわざ、うちの会社を狙う人なんていない」
そう思う方もいるかもしれません。
特定の会社を狙った攻撃もありますが、インターネット上では、プログラムが多数のWebサイトを自動的に調べ、既知の弱点や設定ミスを探す活動も行われています。攻撃する側が、すべての会社のホームページを人の手で一つずつ調べているわけではありません。下の図(再生ボタンで動画になります)は、その流れを示したものです。
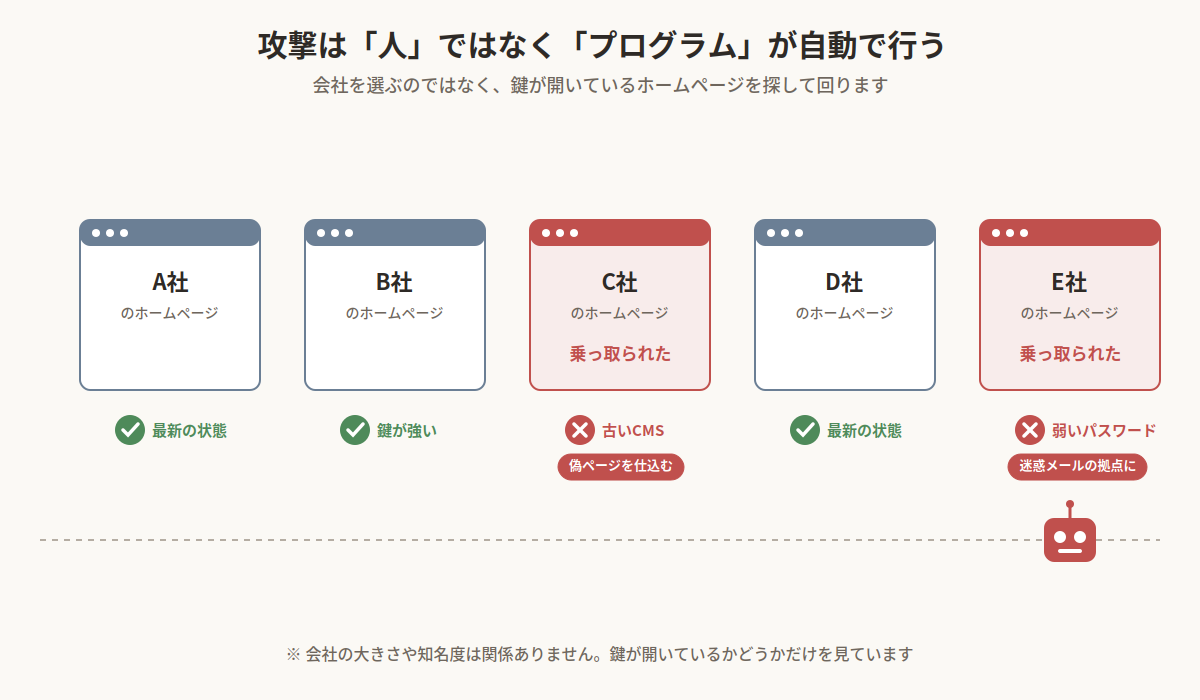
たとえば、次のような流れです。
- プログラムが、インターネット上のWebサイトを自動的に調べる
- CMSの種類やバージョン、公開されている管理画面などから、弱点がないかを探す
- 既知の脆弱性や弱いパスワードなど、攻撃できる可能性がある箇所を調べる
- 弱点が見つかった場合、条件がそろえば不正アクセスや改ざんにつながる
これは、空き巣が特定の家だけを狙うのではなく、複数の家を回って鍵の状態を確かめているようなものです。
会社の規模が小さくても、アクセス数が少なくても、インターネットに公開されていれば調査対象になる可能性があります。
もちろん、弱点が見つかったからといって、必ず侵入されるわけではありません。実際の被害には、脆弱性の種類や設定、ほかの防御策なども関係します。
重要なのは、「狙われるかどうか」だけではなく、「狙われたときに侵入されにくい仕組みになっているか」という視点です。
ホームページの「入口」はログイン画面だけではない
ホームページのセキュリティ対策というと、パスワードを強くすることを思い浮かべる方が多いでしょう。
もちろん、ログイン対策は重要です。しかし、パスワードを強くするだけで、ホームページ全体の安全性を確保できるわけではありません。ホームページには、管理画面以外にも確認すべき場所があります。下の図(再生ボタンで動画になります)は、ホームページを建物に見立てて、入口の場所を示したものです。
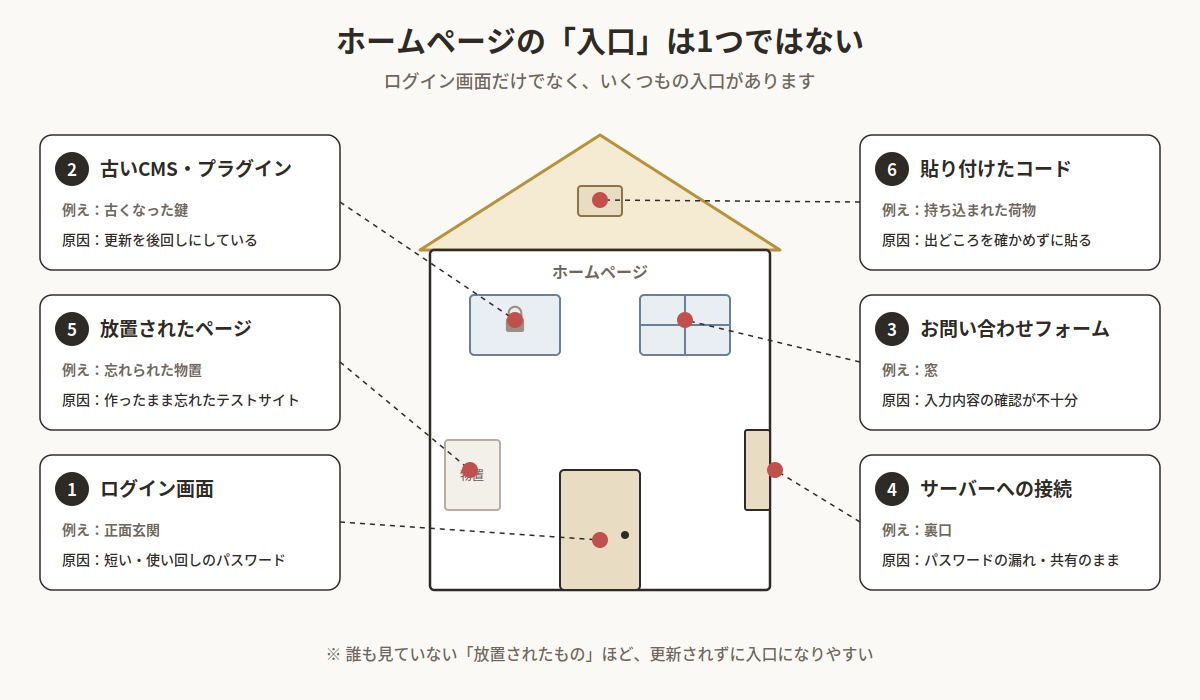
ホームページを建物に例えると、それぞれの入口は次のように考えられます。
入口1:ログイン画面
建物の正面玄関に相当します。
管理画面のパスワードが短い、ほかのサービスと使い回している、二段階認証を設定していないといった状態では、不正ログインのリスクが高まります。
入口2:古いCMSやプラグイン
古くなった鍵に相当します。
CMS本体やプラグインに脆弱性が見つかっていても、更新されずに使われ続けていると、その弱点を悪用される可能性があります。
特に、利用しているシステムやプラグインの更新状況を把握できていない場合は注意が必要です。
入口3:お問い合わせフォーム
建物の窓に相当します。
フォームは、外部の人がデータを送信できる機能です。入力内容の検証や不正な処理への対策が不十分だと、システムの不正利用につながることがあります。
ただし、フォームが存在するだけで危険というわけではありません。適切に設計・実装されているかどうかが重要です。
入口4:サーバーへの接続
建物の裏口に相当します。
FTPやSSHなど、サーバー上のファイルや設定を操作するための接続手段も、適切に保護する必要があります。
認証情報の漏えい、不要なアカウントの放置、過剰なアクセス権限などがあると、ファイルの改ざんなどにつながる可能性があります。
入口5:放置されたページやテスト用サイト
使われなくなった物置に相当します。
過去のキャンペーンページ、テスト用サイト、古いCMSなどが、公開されたまま残っているケースがあります。
担当者が存在を忘れていても、インターネットからアクセスできる状態であれば、攻撃対象になる可能性があります。
入口6:外部から追加したコードや機能
建物の中に持ち込まれた荷物に相当します。
出どころや内容を十分に確認せずに、外部のスクリプトやコードを追加すると、意図しない動作やセキュリティ上の問題を招くことがあります。
外部サービスを利用する場合も、提供元の信頼性や更新状況、必要な権限などを確認することが大切です。
このように、ホームページの入口は一つではありません。
パスワードを強くするだけでなく、どの機能が公開され、どこから操作できるのかを把握することが重要です。
ホームページの入口を減らす5つの対策
入口をすべてなくすことはできません。Webサイトを公開している以上、閲覧者がアクセスするための仕組みは必要です。
目指すべきなのは、必要な機能を維持しながら、不要な入口を減らし、残った入口を適切に保護することです。
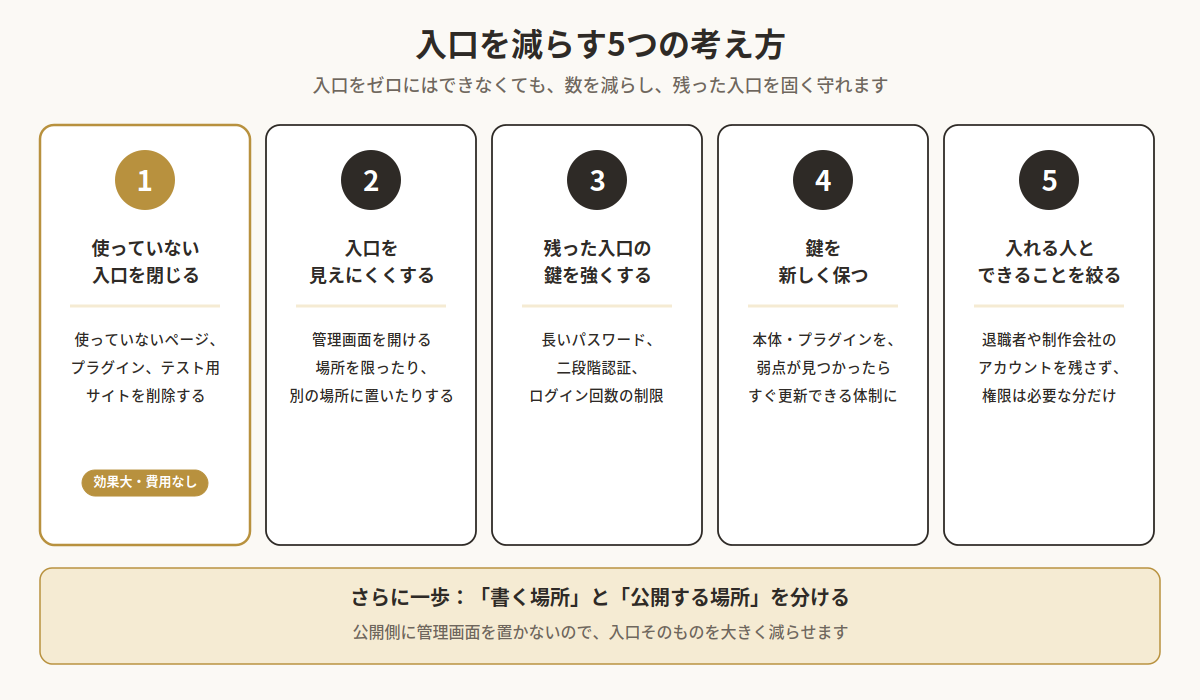
対策1:使っていない入口を閉じる
最初に確認したいのは、現在使っていない機能やアカウントです。
- 使っていないプラグインを削除する
- 不要なテスト用サイトを公開状態のまま残さない
- 古いキャンペーンページや不要なシステムを整理する
- 退職者や契約終了した制作会社のアカウントを確認する
- 不要になったサーバー接続用のアカウントを停止する
使っていない機能を残しておくと、管理の対象が増え、更新漏れなどが発生する原因にもなります。
なお、プラグインは無効化しただけではファイルが残ることがあります。不要なものは、依存関係や必要な機能を確認したうえで削除しましょう。
対策2:管理画面にアクセスできる場所を制限する
管理画面を誰でもアクセスできる状態にしておく必要があるか、考えてみましょう。運用環境によっては、次のような方法を検討できます。
- 管理画面へのアクセス元IPアドレスを制限する
- VPNなどを利用し、許可されたネットワークから管理する
- 公開ページとは別の場所に管理機能を配置する
- 不要な管理用エンドポイントを公開しない
管理画面のURLを変更したり、見つかりにくくしたりするだけでは、十分な防御にはなりません。認証やアクセス制御など、実際に操作できる人を制限する対策と組み合わせることが重要です。
対策3:残った入口の鍵を強くする
必要な管理画面やサーバー接続を残す場合は、認証を適切に保護します。
- 長く、推測されにくいパスワードを使う
- ほかのサービスとパスワードを使い回さない
- 二段階認証を設定する
- ログイン試行回数の制限などを導入する
- アカウントごとに必要な権限だけを付与する
パスワードが漏えいしても、追加の認証手段があれば、不正ログインのリスクを低減できる場合があります。詳しくは「管理画面の不正ログイン対策|Turnstileと二段階認証の導入方法」もご覧ください。
対策4:CMSやプラグインを最新の状態に保つ
CMSやプラグインは、導入したら終わりではありません。新しい脆弱性が見つかり、修正プログラムが公開されることがあります。そのため、次のような運用ルールを決めておきましょう。
- CMS本体やプラグインの更新情報を確認する
- セキュリティ修正が公開された場合の対応手順を決める
- 更新前にバックアップを取得する
- 更新後に表示や機能が正常に動作するか確認する
- サポートが終了したソフトウェアの利用を見直す
更新作業を後回しにしないためには、「誰が、どのタイミングで、どのように確認するのか」を明確にしておくことが大切です。
ただし、更新すれば必ず安全になるわけではありません。設定ミスや認証情報の漏えいなど、別の原因にも対策が必要です。
対策5:操作できる人と権限を絞る
管理画面やサーバーにアクセスできる人が増えるほど、アカウントの管理も複雑になります。例えば、次の点を確認しましょう。
- 管理者権限を必要な人だけに付与する
- 制作会社や外部担当者のアカウントを定期的に確認する
- 契約終了時にアカウントや接続権限を見直す
- 共用アカウントを避け、操作した人を特定できるようにする
- バックアップの保存先や復旧手順を確認する
セキュリティ対策では、不正アクセスを防ぐことだけでなく、問題が起きたときに原因を調べ、復旧できる状態にしておくことも重要です。
さらに一歩進んだ対策:「書く場所」と「公開する場所」を分ける
ここまで紹介した対策に加えて、ホームページの構成そのものを見直す方法があります。それが、記事を管理・作成する場所と、お客様が閲覧する場所を分ける設計です。
一般的なCMSでは、管理画面と公開ページが同じシステム上にあり、CMS本体やプラグインなどを通じて公開ページが提供される構成がよく使われます。この構成では、管理画面への不正ログインだけでなく、CMS本体やプラグインの脆弱性なども考慮する必要があります。
一方、管理側でコンテンツを作成し、公開側には生成済みのHTMLなどを配置する構成もあります。この場合、公開側に管理画面やコンテンツ管理用のデータベースを置かずに運用できるため、公開側から操作できる機能や、攻撃対象となる仕組みを減らせる可能性があります。例えば、次のような役割分担です。
| | 役割 |
|---|
| 管理側 | 記事やページの作成・編集、コンテンツの保存と管理、公開用HTMLなどの生成、公開前の確認 |
| 公開側 | 生成されたHTML、CSS、JavaScriptなどの配信、お客様へのページ表示 |
もちろん、静的HTMLで公開すれば、あらゆるセキュリティリスクがなくなるわけではありません。公開側のサーバー設定、ファイルの更新経路、外部スクリプト、フォーム、管理側の認証などは引き続き適切に保護する必要があります。
また、記事を更新する頻度や必要な機能によって、適した構成は異なります。大切なのは、すべてを一つのシステムに集約することだけを前提にせず、本当に必要な機能は何か、公開する場所に管理機能まで置く必要があるのかを考えることです。
詳しくは「ホームページの乗っ取り対策|「書く場所」と「公開する場所」を分けると安全になる理由」で解説しています。
今日から確認できるホームページのセキュリティチェックリスト
専門的な知識がなくても、まずは管理会社や制作会社に確認できることがあります。次の項目をチェックしてみてください。
- 管理画面のパスワードを使い回していない
- 二段階認証を設定している
- 現在利用しているCMSやプラグインを把握している
- CMS本体やプラグインの更新状況を確認している
- 使っていないプラグインやテスト用サイトを放置していない
- 現在関わっていない人のアカウントが残っていない
- FTPやSSHなど、サーバーへの接続手段を把握している
- バックアップの取得状況と復旧方法を確認している
- お問い合わせフォームのデータがどこで処理・保存されるか把握している
- ホームページの管理者と、問題発生時の連絡先が明確になっている
すべての項目に答えられなくても、心配しすぎる必要はありません。まずは「分からないこと」を把握し、制作会社や管理会社に確認するところから始めましょう。
よくある質問
Q. アクセス数が少ない小さな会社のホームページでも攻撃されますか?
はい、攻撃対象になる可能性があります。インターネット上では、多数のWebサイトを自動的に調べるプログラムが使われています。会社の規模やアクセス数だけで安全性が決まるわけではありません。
Q. 個人情報を扱っていないホームページなら安全ですか?
いいえ。個人情報を保存していなくても、ホームページが改ざんされたり、偽のページを設置されたり、ほかの攻撃に利用されたりする可能性があります。守るべきものはデータだけではなく、ホームページの信頼性や、お客様が安心して閲覧できる環境も含まれます。
Q. セキュリティ対策用のプラグインを入れれば十分ですか?
プラグインは有効な対策の一つですが、それだけで十分とは限りません。パスワード、二段階認証、ソフトウェアの更新、不要な機能の整理、アクセス権限、バックアップなどを組み合わせて考える必要があります。また、セキュリティ対策用のプラグイン自体も、適切に管理・更新しなければなりません。
Q. 管理画面のURLを変更すれば攻撃を防げますか?
URLを変更することで、一部の単純なアクセスを減らせる場合はあります。しかし、URLを知られにくくするだけでは、十分なセキュリティ対策にはなりません。認証の強化、アクセス制限、脆弱性の修正などを組み合わせることが重要です。
Q. 静的HTMLにすれば、ホームページは乗っ取られませんか?
いいえ。静的HTMLにしても、サーバーの認証情報の漏えい、ファイルのアップロード経路の不備、外部スクリプトの問題などによって、改ざんされる可能性は残ります。
ただし、公開側にCMSの管理画面やデータベースを置かない構成にできれば、それらを公開側から攻撃されるリスクを減らせる場合があります。重要なのは、形式だけで安全性を判断せず、公開側にどの機能が存在し、どのような経路で更新されるのかを確認することです。
Q. ホームページが乗っ取られたかどうかは、どうすれば分かりますか?
見覚えのないページやリンクが増えている、意図しない内容が表示されている、サーバー会社や検索エンジンから警告が届くなどの変化が、発見のきっかけになることがあります。
ただし、不正な改ざんが目に見える形で現れるとは限りません。異常に気づいた場合は、証拠となるログなどを保全しながら、サーバー会社や専門家に相談してください。
まとめ:ホームページを守るには「入口を減らす」という視点が必要
ホームページのセキュリティ対策は、パスワードを強くするだけではありません。今回紹介した内容を振り返ります。
- ホームページは、保存している情報が少なくても攻撃に利用される可能性がある
- 攻撃は自動化されていることも多く、会社の規模だけで安全性は決まらない
- ログイン画面、CMS、プラグイン、フォーム、サーバー接続、放置されたページなど、確認すべき入口は複数ある
- 不要な機能やアカウントを整理し、残った入口を適切に保護する
- 必要に応じて、コンテンツを管理する場所と公開する場所を分ける設計も検討する
ホームページの安全性を高めるためには、何かを追加するだけでなく、そもそも公開する必要のない機能や、残しておく必要のない入口がないかを見直すことが大切です。
セキュリティ対策は、一度設定すれば終わりではありません。ホームページの構成や運用状況を把握し、継続的に見直していきましょう。
自社のホームページに、見落としている入口はありませんか?
金風株式会社では、中小企業のホームページを対象に、公開されている機能や運用状況などを確認し、セキュリティ上のリスクを把握するための診断を行っています。
「今のホームページの構成で問題ないのか分からない」「WordPressやプラグインの管理に不安がある」「どこから対策すればよいか知りたい」といった場合は、ご相談ください。
あわせて読みたい
