「静的HTMLで作ったホームページも危険なのでは?」「PHPを使っていないサイトなら、セキュリティ対策はいらない?」「WordPressにセキュリティプラグインを入れれば安心?」
2026年10月21日にPHPそのものに深刻な脆弱性が公表されてから、こうした疑問を持つ方が増えています。
結論からいうと、静的HTMLとWordPressでは、攻撃の対象になる場所と、管理しなければならない範囲が違います。静的HTMLだから絶対に安全というわけではなく、WordPressだから危険というわけでもありません。
この記事では、静的HTMLとWordPressのセキュリティの違いに絞って、PHPの脆弱性との関係、プラグインやテーマの注意点、静的HTMLでも残るリスクを、図解と動画で整理します。どちらで作るかを費用や更新のしやすさも含めて比べたい方は、「静的HTMLに変えるべき?WordPressのメリット・デメリットを比較」もあわせてご覧ください。
この記事の要点
- 静的HTMLは、公開ページを表示するときにサーバーで動くプログラムを減らせる
- WordPressは、PHP・本体・テーマ・プラグイン・データベースのすべてが管理の対象になる
- 脆弱性は「どの部品のものか」で影響範囲が違う。名前ではなく、自分のサイトで動いているもので判断する
- 静的HTMLでも、フォーム・サーバー・アカウント・外部サービスのリスクは残る
- WAFやセキュリティプラグインは助けになるが、更新の代わりにはならない
公開ページを表示するときに動くものが違う
静的HTMLのホームページは、あらかじめ用意したHTMLファイルを、サーバーがそのままブラウザに渡す仕組みです。ページを開くたびにプログラムが動くことはありません。
WordPressは、ページを開くたびにサーバーでPHPが動き、WordPress本体がテーマやプラグインを使って、データベースの内容からページを組み立てます。管理画面から記事を投稿でき、機能も簡単に増やせる便利な仕組みですが、そのぶん動いている部品が多くなります。下の図(再生ボタンで動画になります)は、その違いを示したものです。
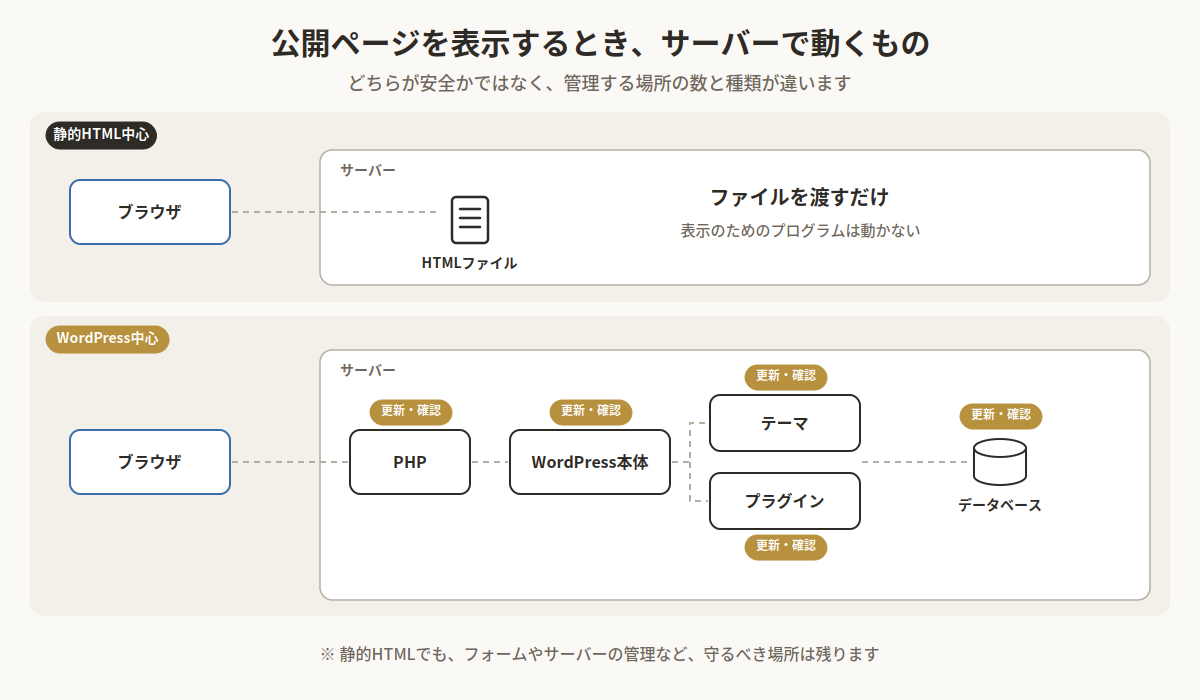
大切なのは、どちらが一律に安全かではありません。動いている部品が多いほど、更新や確認が必要な場所も増えるということです。
| 比べる点 | 静的HTML中心 | WordPress中心 |
|---|
| 公開ページの表示 | HTMLファイルを渡すだけ | 表示のたびにPHPが動く |
| CMSの管理画面 | 公開サーバーに置かない構成にできる | 公開サーバーにある |
| データベース | 公開ページには不要にできる | 使う |
| プラグイン・テーマ | 使わなければ、その脆弱性は関係ない | 使っている分だけ管理が必要 |
| 主に守る場所 | サーバー、アカウント、フォーム、JavaScript | 左に加えて、PHP、本体、プラグイン、テーマ、管理画面 |
なお、WordPressでもキャッシュの仕組みで静的なファイルを配信することはできますが、WordPress本体やプラグインの管理がいらなくなるわけではありません。
PHPの脆弱性は、すべてのサイトに影響するのか
10月21日に公表されたPHPの脆弱性(PHP2Shell)は、PHPそのものに見つかったものでした。このときも「うちのサイトは大丈夫か」という声が多く上がりましたが、すべてのホームページが同じように影響を受けたわけではありません。
脆弱性には、どの部品で見つかったかによって種類があり、影響を受けるサイトも変わります。下の図(再生ボタンで動画になります)は、同じ「脆弱性が見つかった」というニュースでも、確認が必要なサイトが違うことを示したものです。
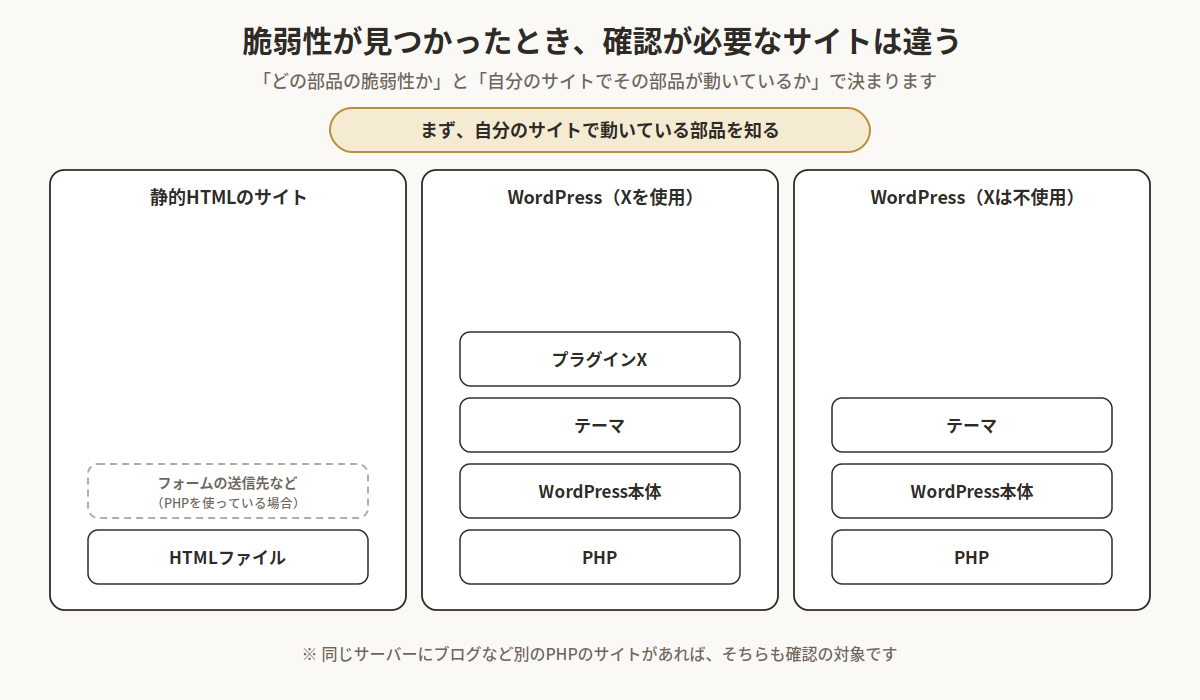
| 脆弱性の種類 | 確認が必要なサイト |
|---|
| PHP本体 | PHPが動いているサイトすべて(WordPress、PHPで作ったフォームなど) |
| WordPress本体 | WordPressで動いているサイト |
| プラグイン | そのプラグインを入れているサイト |
| テーマ | そのテーマを使っているサイト |
公開ページが静的HTMLだけで、PHPを動かす機能がなければ、PHP本体の脆弱性の影響は基本的に受けません。ただし、次の場合は確認が必要です。
- 問い合わせフォームの送信先をPHPで作っている
- 同じサーバーの別の場所で、ブログなどのPHPのサイトを動かしている
- 昔のページや試しに置いた .php のファイルが、サーバーに残ったままになっている
特に3つ目は見落としがちです。使っていないつもりのファイルでも、サーバーに置いてあれば外から呼び出せてしまいます。脆弱性が公表されたときの具体的な対応は「PHPの緊急脆弱性で何をすればいい?修正版公開後の対応手順」にまとめています。
WordPressを狙った攻撃は、WordPressでないサイトにも来る
弊社では10月24日に、会社サイトのサーバーでレンタルサーバーのWAF(Webアプリケーションファイアウォール)を有効にしました。翌日にログを確かめたところ、止められたアクセスの大半は、WordPressのログイン画面や、WordPressの機能を狙ったものでした。
弊社の会社サイトはWordPressではありません。それでも、WordPressを狙ったアクセスが届いていました。攻撃する側は、相手の仕組みを確かめてから狙うのではなく、よく使われている仕組みの入口を、手当たり次第に試しているのです。
これは、2つのことを示しています。1つは、WordPressを使っている限り、その入口は常に試されているということ。もう1つは、使っていない仕組みの入口は、試されても開かないということです。必要のない機能を公開しないことが、それだけで対策になるのはこのためです。
静的HTMLでも残るリスク
「静的HTMLなら安全」と言い切るのは正確ではありません。公開ページで動くプログラムは減らせても、守る場所がなくなるわけではないからです。
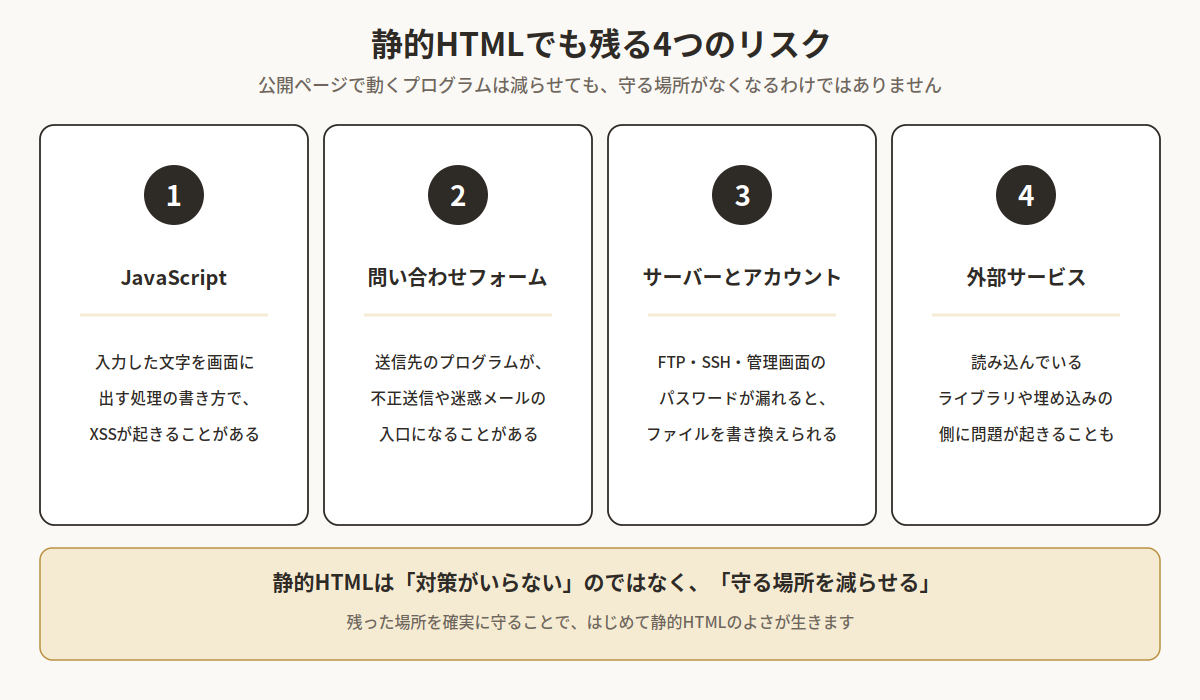
1. JavaScript
ブラウザで動くJavaScriptでも、利用者が入力した文字をそのまま画面に出すような書き方をすると、クロスサイトスクリプティング(XSS)が起きることがあります。PHPを使っているかどうかとは関係のない問題です。
2. 問い合わせフォーム
ページが静的HTMLでも、フォームの送信先ではプログラムが動いています。入力のチェックや送信回数の制限が不十分だと、迷惑メールの踏み台にされることがあります。
3. サーバーとアカウント
HTMLファイル自体に問題がなくても、サーバーの管理画面やFTP・SSHのパスワードが漏れれば、ファイルを書き換えられてしまいます。強いパスワードと二段階認証は、静的HTMLのサイトでも欠かせません。
4. 外部サービス
外部から読み込んでいるJavaScriptのライブラリや、地図・予約・チャットなどの埋め込みにも、問題が起きることがあります。何を読み込んでいるかを把握しておきましょう。
WordPressは、プラグインや有料テーマで安全になるのか
WordPressの大きな魅力は、テーマやプラグインで機能を増やせることです。ただし、機能を足すことと、安全になることは別の話です。
セキュリティプラグインは万能ではない
ログインの試行回数の制限や、不審なアクセスの検知、ファイルの監視など、セキュリティプラグインには役に立つ機能があります。それでも、脆弱性のあるほかのプラグインや、更新が止まったWordPress本体の穴まで埋めてくれるわけではありません。プラグイン自体が攻撃の入口になることもあります。
有料テーマだから安全とは限らない
見るべきなのは、値段ではなく、開発元が更新を続けているかです。無料でもきちんと保守されているテーマはありますし、有料でも更新が止まっていれば注意が必要です。
WordPressを使うなら、最低限やっておきたい対策
WordPressは、適切に管理すれば安全に使えます。少なくとも、次の点は押さえておきましょう。
| 対策 | 内容 |
|---|
| 更新する | 本体・テーマ・プラグインを更新する。更新前にはバックアップを取る |
| 減らす | 使っていないプラグインやテーマは削除する |
| 管理画面を守る | 強いパスワード、二段階認証、ログイン試行の制限を組み合わせる |
| 時間を稼ぐ | WAFで、よく知られた攻撃を手前で止める |
| 戻せるようにする | バックアップを取り、実際に戻せるかを確かめておく |
WAFは、Cloudflareのような外部のサービスだけでなく、レンタルサーバーにも用意されていることがあります。弊社で使っているエックスサーバーでも、サーバーパネルから項目を選んで有効にできました。ただし、WAFは脆弱性そのものを直すものではありません。また、記事の内容によっては、管理画面での保存が攻撃と見なされて止められることもあるため、有効にしたあとは管理画面の操作も一度確かめておくと安心です。
管理画面の守り方は「管理画面の不正ログイン対策|Turnstileと二段階認証の導入方法」、WordPressを作る段階での注意点は「セキュリティに強いWordPress構築方法|サイト公開後に潜む5つの落とし穴」で詳しく解説しています。
必要な機能だけを公開する、という考え方
セキュリティ対策というと、プラグインやWAFを「足す」ことに目が向きがちです。もう1つ大切なのが、必要のない機能を、そもそも公開しないことです。
情報を見せるだけのページに、データベースやCMSの管理画面が必ずいるとは限りません。一方で、毎週のように記事を更新したり、複数の人で編集したりするなら、CMSを使う意味は十分にあります。会社案内は静的HTMLで、お知らせやブログだけをCMSで、というように、ページの役割ごとに仕組みを分ける方法もあります。
どの仕組みを選ぶにしても、守る場所を把握し、それぞれに合った対策をとることが大切です。
よくある質問
Q. 静的HTMLのサイトなら、PHPの脆弱性のニュースは気にしなくていいですか?
公開ページの表示にPHPを使っていなければ、直接の影響は基本的に受けません。ただし、問い合わせフォームの送信先、同じサーバーにある別のサイト、残ったままの古い .php ファイルなど、PHPが動いている場所がないかは確かめておきましょう。
Q. WordPressは危ないので、やめたほうがいいですか?
そうとは限りません。記事の更新が多い、複数の人で編集するといった場合には、WordPressは便利な選択肢です。大切なのは、本体・テーマ・プラグインを更新し続けられる体制があるかどうかです。
Q. セキュリティプラグインを入れておけば大丈夫ですか?
役に立ちますが、それだけでは足りません。ほかのプラグインや本体の脆弱性は、更新しなければ残ります。セキュリティプラグインは、更新や管理画面の保護と組み合わせて使うものです。
Q. 自分のサイトで何が動いているか分かりません。どうすればいいですか?
制作会社に任せている場合は、使っている仕組み(CMSの種類、PHPの版、プラグインなど)の一覧をもらっておきましょう。それが分かれば、脆弱性のニュースを見たときに、自分のサイトに関係があるかをすぐに判断できます。
まとめ:技術の名前ではなく、仕組みと運用で判断する
- 静的HTMLは、公開ページで動くプログラムを減らし、守る場所を少なくできる
- WordPressは便利だが、PHP・本体・テーマ・プラグイン・データベースを管理し続ける必要がある
- 脆弱性の影響は、どの部品のものかと自分のサイトでそれが動いているかで決まる
- 静的HTMLでも、フォーム・サーバー・アカウント・外部サービスは守る必要がある
- WAFやプラグインを足すだけでなく、必要のない機能を公開しないことも対策になる
ホームページは、作って公開したら終わりではありません。公開後の更新やセキュリティまで含めて、無理なく続けられる仕組みを選ぶことが大切です。
金風株式会社では、ホームページで何が動いているか、攻撃の入口になりやすい場所はどこかを、第三者の目で確かめるセキュリティ診断を行っています。自社のサイトの構成や対策に不安がある方は、お気軽にご相談ください。
あわせて読みたい
参考資料
